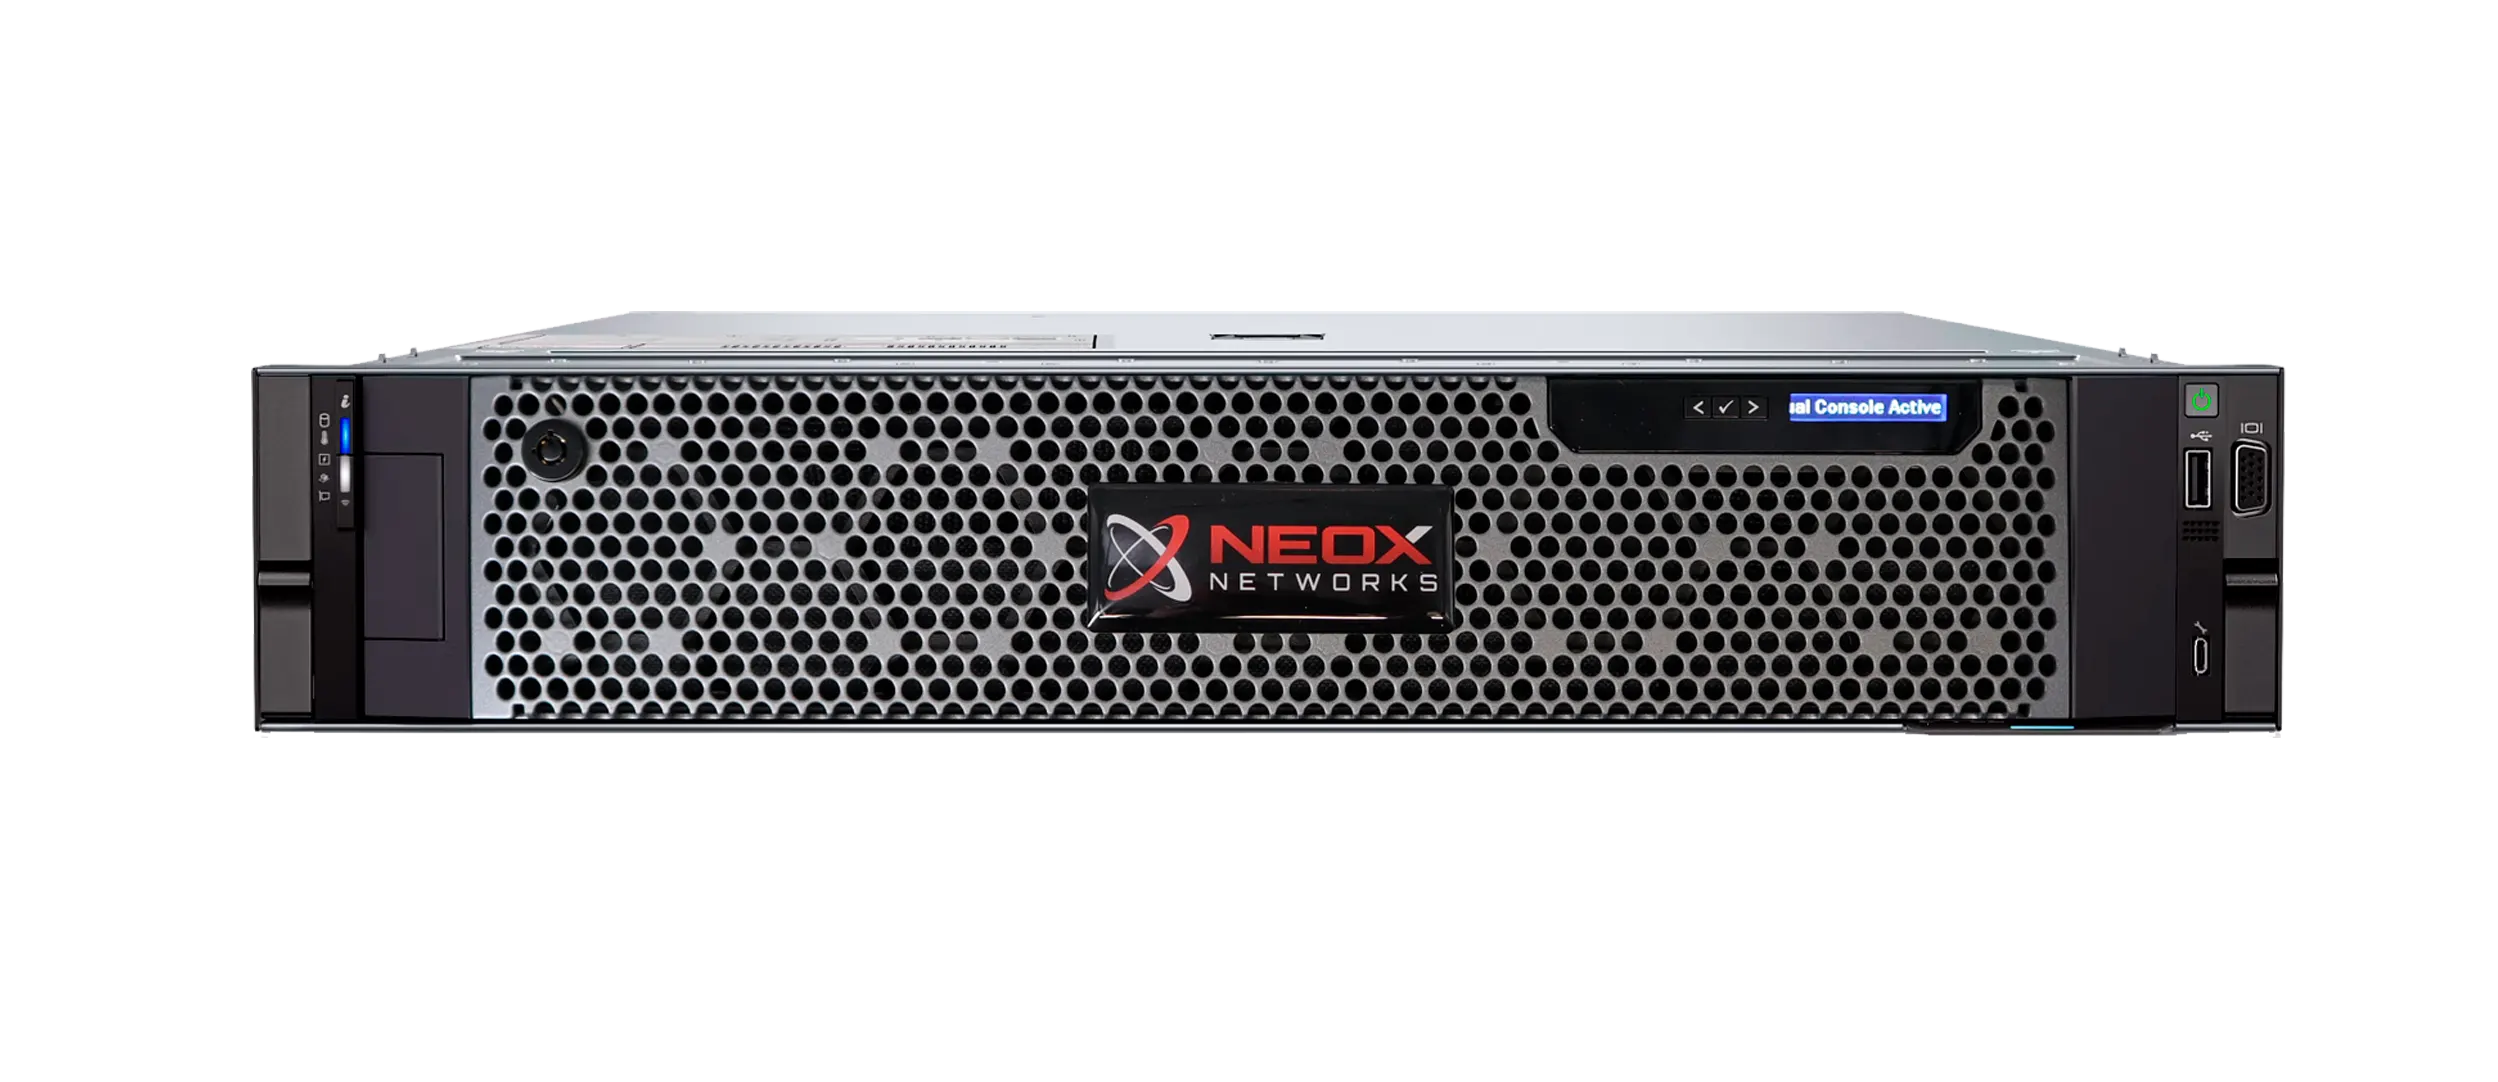
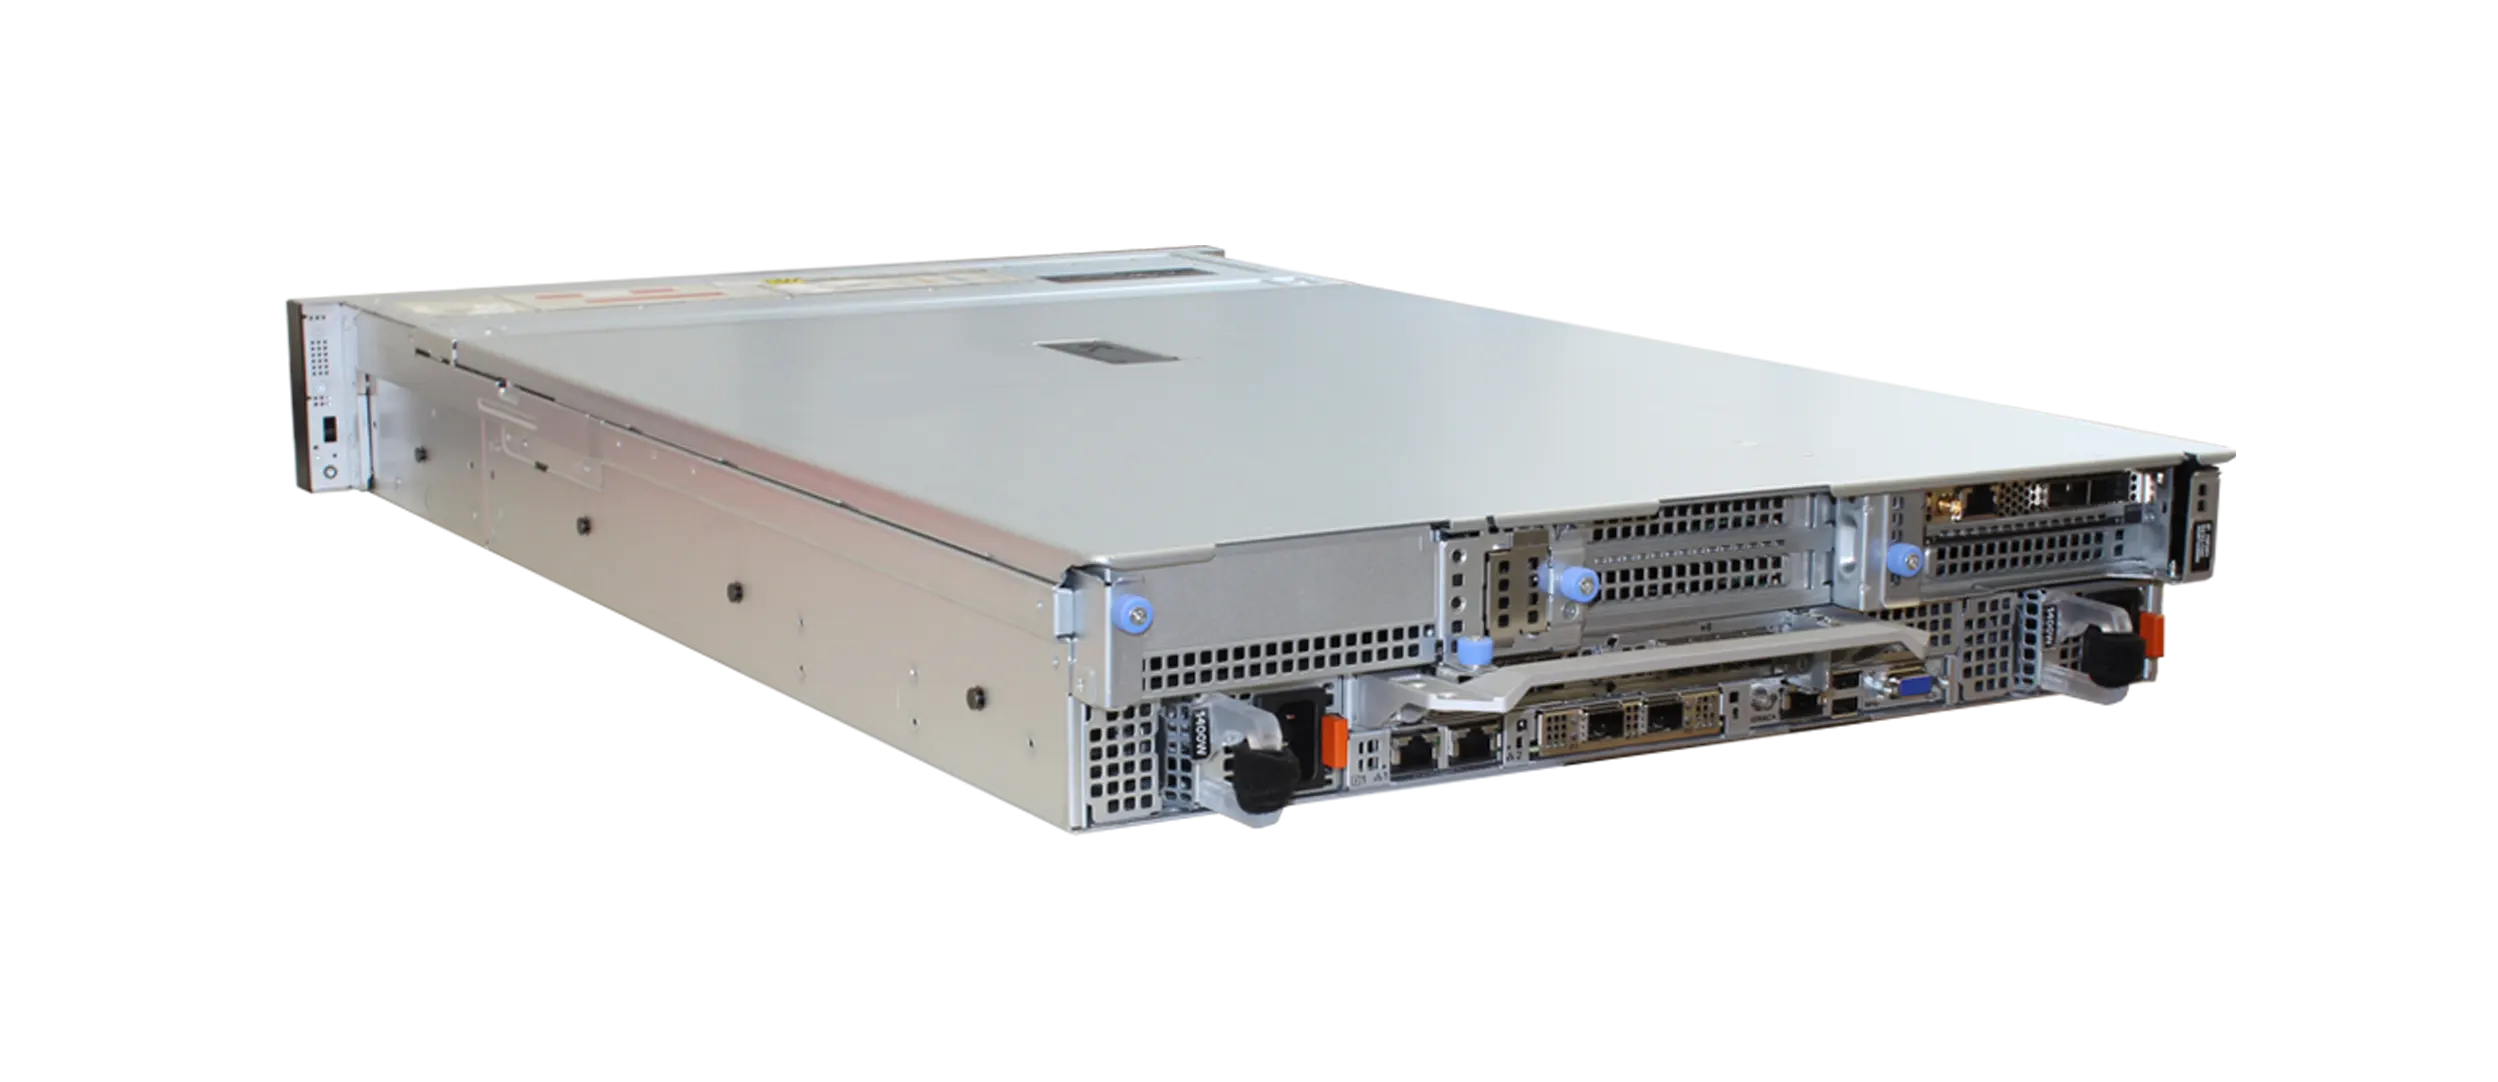
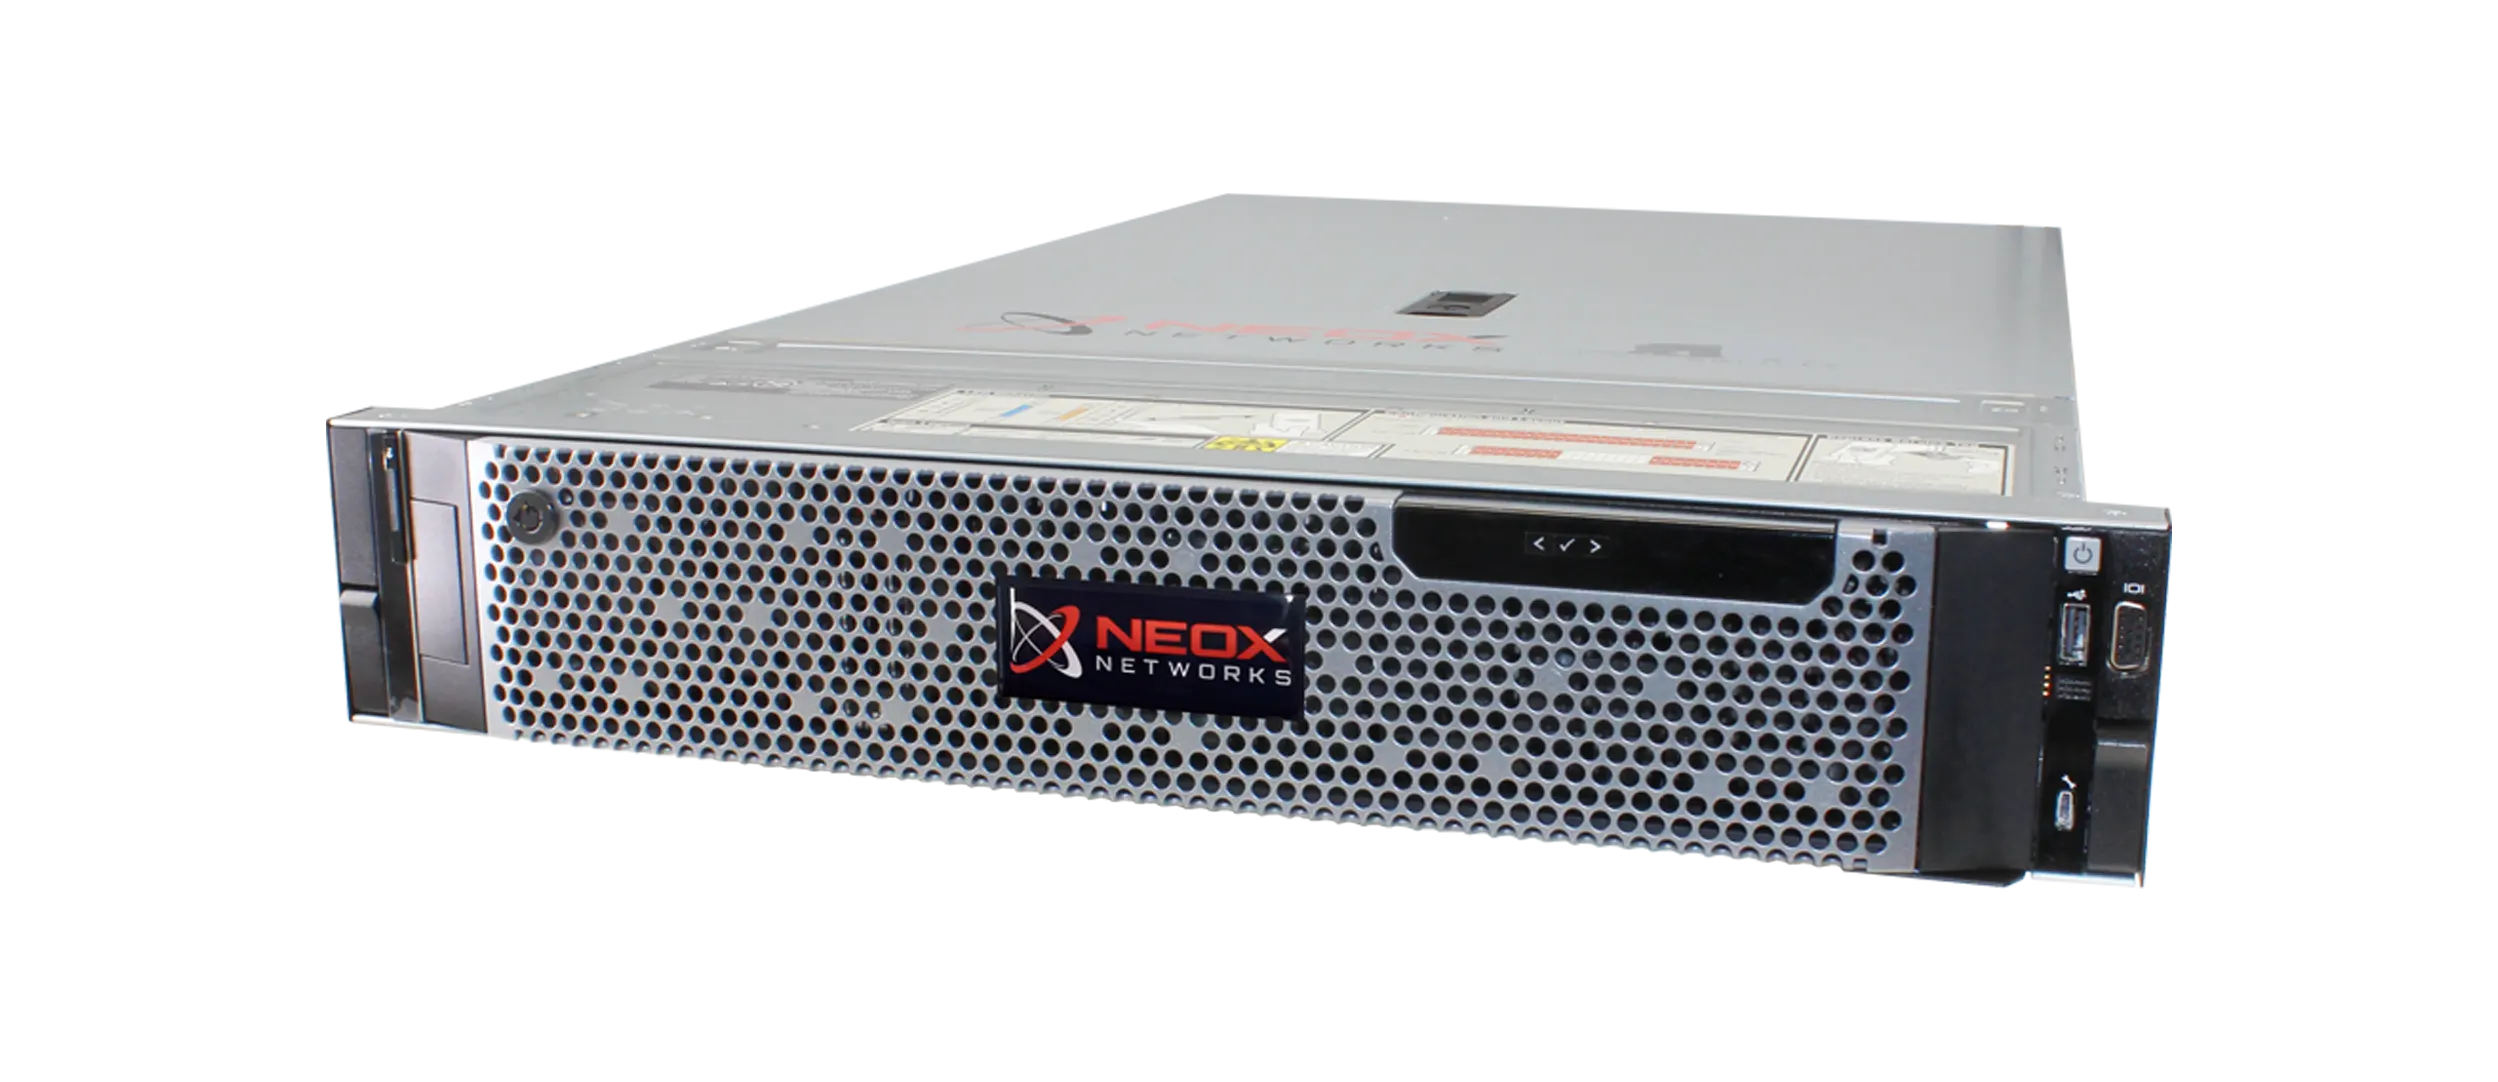
PacketGrizzly Packet Capture Appliance
Skalierbares Packet Capture, Analyse & Forensik


Erweiterbare 10-100G Appliance
zur Paketerfassung für umfassende Netzwerkanalysen
Beschleunigte Fehlerbehebung auf Paketebene, Untersuchung von Sicherheitsbedrohungen
und Transparenz hinsichtlich Compliance-Anforderungen
Full PCAP-Retention | Visuelle Dashboards | Wireshark-Ready

CAPTURE
Erfassen Sie sämtliche Pakete bei bis zu 100 Gbit/s mit verlustfreier Performance auf Festplatte. Die FPGA-beschleunigte SmartNIC-Architektur gewährleistet Zeitstempel mit Nanosekunden-Genauigkeit und keine Datenlücken – selbst in Umgebungen mit hohem Datendurchsatz.

FORENSIK
Speichern und indizieren Sie Paketdaten in voller Qualität für eine schnelle Suche, Wiedergabe und Untersuchung. Die Visibilität für historische PCAP-Daten ermöglicht eine präzise Ursachenanalyse vor, während und nach Sicherheits- oder Performance-Vorfällen.

ANALYSE
Verwandeln Sie Paketdaten mithilfe der Extraktion von Metadaten der Schichten 2 bis 7, einer fachkundigen Ereigniserkennung und einer intui-tiven Visualisierung in verwertbare Erkenntnisse. Integrierte Analyse-werkzeuge beschleunigen die Fehlerbehebung, die SLA-Überprüfung und die Erstellung von Compliance-Berichten.
Produktfinder
| Modell | Capture-Option | Speicher-Option | Lizenz- und Support-Option | |||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 1/10G | 25G | 40G | 100G | 90TB | 180TB | 360TB | 504TB | 720TB | 1008TB | 2016TB | Cloud | Kapazität | 1 hr | 3 hr | 5 hr | |
| PacketGrizzly Lite | ||||||||||||||||
| PacketGrizzly Standalone | ||||||||||||||||
| PacketGrizzly Extensible | (x1-4) |
(x1-4) |
(x1-4) |
|||||||||||||
| Externe Speichereinheit | ||||||||||||||||
PacketGrizzly Lite 100G Packet Capture Appliance
Die PacketGrizzly Lite ist eine hochperformante, Rack-montierbare Packet Capture Appliance die speziell für Hybrid-Cloud-Umgebungen entwickelt wurde, in denen Geschwindigkeit, Skalierbarkeit und Zuverlässigkeit von entscheidender Bedeutung sind. Optimiert für umfassende Netzwerkverkehrstransparenz und langfristige Paketaufbewahrung, bietet es eine kontinuierliche Capture-to-Disk-Performance von 200 Gbit/s bei voller Datenintegrität und eignet sich somit ideal für Netzwerkdiagnosen, forensische Untersuchungen, Compliance-Monitoring und Incident Response. Unabhängig davon, ob der Datenverkehr vor, während oder nach einem Ereignis erfasst wird, gewährleistet PacketGrizzly Lite vollständige Datenintegrität mit bis zu 737 TB integriertem, und optional hardwareverschlüsseltem Speicher.
Dank einer robusten FPGA-basierten Architektur bietet unsere Packet-Capture und Traffic-Recorder-Lösung Deduplication, Capture-Filter, dynamisches Packet Slicing und Nanosekunden-genaues Timestamping, sodass Teams die Cloud-Speichereffizienz maximieren können, ohne die Visibilität zu beeinträchtigen.
Mit präzisem 10-Nanosekunden-Hardware-Timestamping, PTP-Synchronisation und integrierter Deduplizierung bietet PacketGrizzly Lite die forensische Genauigkeit, die für Sicherheits- und Compliance-Analysen mit hohen Anforderungen erforderlich ist. Es unterstützt native PCAP- und PCAPNG-Formate und lässt sich nahtlos in branchenübliche Tools wie Wireshark und Suricata integrieren. Vorkonfigurierte Dashboards und Analysesoftware bieten Echtzeit-Visibilität in den Live-Datenverkehr und historische Trends.
PacketGrizzly Lite wurde mit Hochverfügbarkeitsfunktionen entwickelt, um die Betriebskontinuität bei Hardwarefehlern aufrechtzuerhalten, und bietet außerdem skalierbare Lizenzen und integrierten Speicher, wodurch eine flexible Bereitstellung und zukünftige Erweiterungen unterstützt werden. Es ist eine ideale Lösung für Unternehmen, Telekommunikationsanbieter, Internetdienstanbieter und sichere Infrastrukturumgebungen, die eine robuste, skalierbare Visibilität auf Paketebene benötigen.
- Schützen Sie umfangreiche Hybridumgebungen mittels einer kontinuierlichen, verlustfreien Hochgeschwindigkeits-Paketerfassung und einer „Pay-as-you-grow“-Cloud-Speicherarchitektur, die für eine erweiterte Paketaufbewahrung und forensische Netzwerkvisibilität ausgelegt ist
- Verkürzen Sie die MTTR durch leistungsstarke Indizierung, intelligente Filterung und schnelle Paketsuche, die es Analysten ermöglicht, kritische Netzwerkereignisse schnell zu lokalisieren und zu rekonstruieren
- Ermöglichen Sie tiefgehende forensische Untersuchungen durch originalgetreue Paketaufzeichnung, nanosekundengenaue Timestamping-Technik und fortschrittliche Erfassungsoptimierung einschließlich Packet-Slicing, Deduplizierung und Filterung
- Unterstützen Sie das langfristige Compliance- und Sicherheits-Monitoring durch skalierbare und kostengünstige Cloud-Speichererweiterung (AWS, Azure, andere), die den historischen Netzwerkverkehr für behördliche Audits und Bedrohungsuntersuchungen aufbewahrt
- Nahtlose Integration in bestehende SOC- und NetOps-Workflows durch nativen PCAP/PCAP-NG-Export, intuitive Dashboards und Kompatibilität mit Wireshark und anderen Analysetools
- Reduzierung des Betriebsrisikos durch eine Architektur auf Unternehmensniveau, die für kontinuierliche Erfassung, Speicherkapazität und zuverlässige Performance in geschäftskritischen Netzwerkumgebungen ausgelegt ist
- Ermöglichung einer schnelleren Ursachenanalyse durch vollständige Visibilität des historischen Paketverkehrs vor, während und nach Netzwerkvorfällen
- Kontinuierliche, verlustfreie 100G-Vollpaket-Erfassung (Capture-to-Cloud, CTC) mit einem Durchsatz von bis zu 100Gbps (125Gbps mit Packet-Slicing und Komprimierung)
- Bis zu 3 „Smart FPGA“-Erfassungskarten, die 10G/25G/40G/100G-Schnittstellen mit SFP/SFP+/SFP28- und QSFP+/QSFP28-Anschlüssen unterstützen, einschließlich Fan-Out- und Adapter-Modi
- FPGA-beschleunigte Paketverarbeitung mit Deduplizierung, dynamischem Packet-Slicing, Erfassungsfilterung und nanosekundengenauer Timestamping-Funktionalität
- IEEE 1588v2-PTP-Unterstützung für präzise Zeitsynchronisation in verteilten Umgebungen des Monitorings
- Skalierbare Architektur mit unbegrenztem Cloud-Speicher und Multi-Cloud-Unterstützung (AWS, Azure, Google)
- Native PCAP/PCAPNG-Unterstützung mit intuitiver Web-Benutzeroberfläche für erweiterte Datenverkehrsanalyse, Paketsuche und PCAP-Export
- Verkürzte MTTR durch visualisierte Datenverkehrsströme, Metadatenanalyse und Untersuchungstools auf Paketebene
- Großer Hardware-Erfassungspuffer mit 8 GB/12 GB zur Absorption von Mikrobursts und zur Gewährleistung einer verlustfreien Aufzeichnung bei Spitzenauslastung
- Erweiterte Datenverkehrsanalyse der Schichten 2–7, Flussanalyse, VoIP-/Videoanalyse und Netzwerk-Fehlerbehebung
- Optionale hardwareverschlüsselte Paketspeicherung mit Unterstützung für die Konformität mit FIPS 140-2, ISO/IEC 27040 und NIST 800-88
- 2HE-Rack-Appliance für Unternehmen mit redundanten 1100-W-Netzteilen, ausgelegt für den Dauerbetrieb in Unternehmens- und Service-Provider-Umgebungen
| ARTIKELNUMMER | SSD** | PORTS |
|---|---|---|
| NX-PCPG-200G-92TB-L* | 92 TB | 2x 40G/100G QSFP+/QSFP28 |
| NX-PCPG-200G-184TB-L* | 184 TB | 2x 40G/100G QSFP+/QSFP28 |
| NX-PCPG-200G-368TB-L* | 368 TB | 2x 40G/100G QSFP+/QSFP28 |
| NX-PCPG-200G-737TB-L* | 737 TB | 2x 40G/100G QSFP+/QSFP28 |
** Weitere Konfigurationen auf Anfrage
PacketGrizzly Standalone 100G Packet Capture Appliance
- Schützen Sie umfangreiche Netzwerkumgebungen durch kontinuierliche, verlustfreie Hochgeschwindigkeits-Paketerfassung und eine skalierbare Speicherarchitektur, die für eine erweiterte Paketaufbewahrung und forensische Netzwerkvisibilität ausgelegt ist
- Verkürzen Sie die MTTR durch leistungsstarke Indizierung, intelligente Filterung und schnelle Paketsuche, die es Analysten ermöglicht, kritische Netzwerkereignisse schnell zu lokalisieren und zu rekonstruieren
- Ermöglichen Sie tiefgehende forensische Untersuchungen durch originalgetreue Paketaufzeichnung, nanosekundengenaue Timestamping-Technik und fortschrittliche Erfassungsoptimierung einschließlich Slicing, Deduplizierung und Filterung
- Unterstützen Sie das langfristige Compliance- und Sicherheitsmonitoring durch skalierbare Speichererweiterung, die historischen Netzwerkverkehr für behördliche Audits und Bedrohungsuntersuchungen aufbewahrt
- Integrieren Sie sich nahtlos in bestehende SOC- und NetOps-Workflows durch nativen PCAP/PCAP-NG-Export, intuitive Dashboards und Kompatibilität mit Wireshark und anderen Analysetools
- Reduzieren Sie Betriebsrisiken durch eine Architektur auf Unternehmensniveau, die für kontinuierliche Erfassung, Speicherkapazität und zuverlässige Performance in geschäftskritischen Netzwerkumgebungen ausgelegt ist
- Ermöglichen Sie eine schnellere Ursachenanalyse durch vollständige Visibilität des historischen Paketverkehrs vor, während und nach Netzwerkvorfällen
- Kontinuierliche, verlustfreie 100G-Capture-to-Disc (CTD) Full-Paket-Capture mit Unterstützung für einen Durchsatz von bis zu 125G durch Packet-Slicing und -Komprimierung sowie skalierbarer SSD-Speicher von 90 TB bis 720 TB
- Bis zu 3 „Smart FPGA“-Capture-Karten, die 10G/25G/40G/100G-Schnittstellen mit SFP/SFP+/SFP28- und QSFP+/QSFP28-Anschlüssen unterstützen, einschließlich Fan-Out- und Adapter-Modi
- FPGA-beschleunigte Paketverarbeitung mit Deduplizierung, dynamischem Packet-Slicing, Erfassungsfilterung und nanosekundengenauer Timestamping-Funktionalität
- IEEE 1588v2-PTP-Unterstützung für präzise Zeitsynchronisation in verteilten Umgebungen des Monitorings
- Native PCAP/PCAPNG-Unterstützung mit intuitiver Web-Benutzeroberfläche für erweiterte Verkehrsanalyse, Paketsuche und PCAP-Export
- Beschleunigte MTTR durch visualisierte Verkehrsflüsse, Metadatenanalyse und Untersuchungstools auf Paketebene
- Großer Hardware-Capture-Puffer mit 8 GB/12 GB zur Absorption von Mikrobursts und zur Gewährleistung einer verlustfreien Aufzeichnung bei Spitzenauslastung
- Enterprise-Speicherarchitektur mit RAID-geschütztem SSD-Speicher (RAID 0, 5, 6, 50, 60) und dedizierten RAID-1-NVMe-Systemlaufwerken für die Ausfallsicherheit des Betriebssystems
- Erweiterte Datenverkehrsanalyse der Schichten 2–7, Flussanalyse, VoIP-/Videoanalyse und Netzwerk-Fehlerbehebung
- Optionaler, hardwareverschlüsselter Paketspeicher, der die Konformität mit FIPS 140-2, ISO/IEC 27040 und NIST 800-88 unterstützt
- 2HE-Rack-Appliance für Unternehmen mit redundanten 1100-W-Netzteilen, ausgelegt für den Dauerbetrieb in Unternehmens- und Service-Provider-Umgebungen
| Artikelnummer | SSD-Speicher | Capture-SmartNIC |
|---|---|---|
| NX-LC-25G-*TB-SA-**Y | 90TB, 180TB, 360TB, 720TB | 4x 1G/10G/25G SFP28 |
| NX-LC-40G-*TB-SA-**Y | 90TB, 180TB, 360TB, 720TB | 2x 40G QSFP+ |
| NX-LC-100G-*TB-SA-**Y | 90TB, 180TB, 360TB, 720TB | 2x 100G QSFP28 / 2x 40G QSFP+ |
| NX-LC-25G100G-*TB-SA-**Y | 90TB, 180TB, 360TB, 720TB | 2x 100G QSFP28 / 2x 40G QSFP+ / 4x 1G/10G/25G SFP28 |
PacketGrizzly Extensible 100G Packet Capture Appliance
Der PacketGrizzly Extensible ist eine leistungsstarke, rackmontierbare Appliance zur Netzwerkpaket-Erfassung, die für größere lokale Rechenzentrumsumgebungen entwickelt wurde, die Skalierbarkeit, Geschwindigkeit und Ausfallsicherheit erfordern. Sie wurde für tiefgehende Netzwerkverkehrs-Visibilität und langfristige Paketspeicherung konzipiert und bietet ultraschnelle, verlustfreie und dauerhafte Capture-to-Disc-Erfassung mit 100 Gbit/s auf Festplatte, wodurch er sich ideal für die Netzwerkfehlerbehebung, forensische Analysen, Compliance-Prüfungen und die Reaktion auf Vorfälle eignet. Unabhängig davon, ob Pakete vor, während oder nach kritischen Ereignissen erfasst werden – der PacketGrizzly Extensible gewährleistet kompromisslose Datenintegrität im Petabyte-Maßstab.
Diese auf einer robusten FPGA-basierten Architektur basierende Paketaufzeichnungs-Appliance unterstützt bis zu 8 PB erweiterbaren Speicherplatz und wird von bis zu 4 externen Speichereinheiten unterstützt, die durch Self-Healing Laufwerke und autonomer Laufwerksregeneration eine bislang unübertroffene Zuverlässigkeit gewährleisten. Sie umfasst eine fortschrittliche Erfassungskomprimierung, intelligente Filterung, dynamisches Packet-Slicing sowie einen umfassenden Satz an RAID-Optionen (0, 5, 6, 50, 60, ADAPT), um die Verfügbarkeit zu maximieren und die Speichereffizienz zu optimieren. Mit einem Hardware-Timestamping im 10-Nanosekunden-Bereich, PTP-Synchronisation und integrierter Deduplizierung liefert PacketGrizzly Extensible forensische Genauigkeit, sowohl für hochkritische Untersuchungen, als auch für das Compliance-Monitoring.
Die native Unterstützung der Formate PCAP und PCAP-NG gewährleistet nahtlose Interoperabilität mit Tools wie Wireshark, Suricata und anderen branchenüblichen Plattformen. Vollständig integrierte Dashboards und Analysesoftware bieten sofortige Visibilität sowohl in den Echtzeit-Netzwerkverkehr als auch in historische Paketdaten und ermöglichen es Teams, in geschäftskritischen Umgebungen von Unternehmen, Telekommunikationsanbietern und Rechenzentren schnell zu handeln. Integrierte Hochverfügbarkeitsoptionen gewährleisten einen unterbrechungsfreien Betrieb selbst bei Hardwareausfällen und minimieren so Ausfallzeiten und Risiken. Dank skalierbarer Lizenzierung und modularer Erweiterbarkeit lässt sich PacketGrizzly Extensible vollständig an zukünftiges Netzwerkwachstum anpassen.
Speziell entwickelt für die Paketerfassung großer Datenmengen in Kernnetzwerken, bei Internetdienstanbietern (ISP) und in Hochsicherheitsumgebungen, ist es die erste Wahl für Unternehmen, die eine ausfallsichere Paketvisibilität im Petabyte-Maßstab benötigen.
- Schützen Sie umfangreiche Netzwerkumgebungen durch kontinuierliche, verlustfreie Hochgeschwindigkeits-Paketerfassung und eine skalierbare Speicherarchitektur, die für eine erweiterte Paketaufbewahrung und forensische Netzwerkvisibilität ausgelegt ist
- Verkürzen Sie die MTTR durch leistungsstarke Indizierung, intelligente Filterung und schnelle Paketsuche, die es Analysten ermöglicht, kritische Netzwerkereignisse schnell zu lokalisieren und zu rekonstruieren
- Ermöglichen Sie tiefgehende forensische Untersuchungen durch originalgetreue Paketaufzeichnung, nanosekundengenaue Timestamping-Technik und fortschrittliche Erfassungsoptimierung einschließlich Slicing, Deduplizierung und Filterung
- Unterstützen Sie das langfristige Compliance- und Sicherheitsmonitoring durch skalierbare Speichererweiterung, die historischen Netzwerkverkehr für behördliche Audits und Bedrohungsuntersuchungen aufbewahrt
- Integrieren Sie sich nahtlos in bestehende SOC- und NetOps-Workflows durch nativen PCAP/PCAP-NG-Export, intuitive Dashboards und Kompatibilität mit Wireshark und anderen Analysetools
- Reduzieren Sie Betriebsrisiken durch eine Architektur auf Unternehmensniveau, die für kontinuierliche Erfassung, Speicherkapazität und zuverlässige Performance in geschäftskritischen Netzwerkumgebungen ausgelegt ist
- Ermöglichen Sie eine schnellere Ursachenanalyse durch vollständige Visibilität des historischen Paketverkehrs vor, während und nach Netzwerkvorfällen
- Kontinuierliche, verlustfreie 100G-Capture-to-Disc (CTD)-Vollpaketerfassung mit Unterstützung für einen Durchsatz von bis zu 125G sowie Packet-Slicing und -Komprimierung
- Bis zu 3 Hochgeschwindigkeits-SmartFPGA Capture-Karten mit Unterstützung für 10G/25G/40G/100G-Schnittstellen
- Flexible Schnittstellenkonfigurationen mit SFP/SFP+/SFP28- und QSFP+/QSFP28-Ports, einschließlich Fan-Out- und Adaptermodi für Multi-Speed-Bereitstellungen
- FPGA-beschleunigte Paketverarbeitung mit Deduplizierung, dynamischem Packet-Slicing, Erfassungsfilterung und nanosekundengenauer Timestamping-Technologie
- Unterstützung von IEEE 1588v2 PTP für präzise Zeitsynchronisation in verteilten Monitoring-Umgebungen
- Native PCAP- und PCAPNG-Unterstützung mit intuitiver Web-Benutzeroberfläche für erweiterte Datenverkehrsanalyse und PCAP-Export
- Skalierbare Speicherarchitektur mit 504 TB bis 2.016 TB (2 PB) pro Speicher-Appliance, erweiterbar auf eine Gesamtkapazität von bis zu 8.064 TB (8 PB) mithilfe eines ringförmig verbundenen Speichersystems
- Speicherzuverlässigkeit auf Enterprise-Niveau mit selbstheilenden Laufwerken und Hardware-RAID (0, 1, 5, 6, 10, 50, ADAPT)
- Großer Hardware-Erfassungspuffer mit 8 GB/12 GB zur Absorption von Mikrobursts und zur Gewährleistung einer verlustfreien Paketaufzeichnung unter Spitzenauslastung
- Dedizierte RAID-1-NVMe-M.2-Systemlaufwerke für Ausfallsicherheit des Betriebssystems und stabile Performance
- Erweiterte Layer-2–7-Verkehrsanalyse, Flussvisualisierung, VoIP-/Videoanalyse und Fehlerbehebung bei der Netzwerkleistung
- Verkürzte MTTR durch Visualisierung von Metadaten, Kommunikationsflüssen und Untersuchungstools auf Paketebene
- Optionaler, hardwareverschlüsselter Paketspeicher, der die Konformität mit FIPS 140-2, ISO/IEC 27040 und NIST 800-88 unterstützt
- Enterprise-Hardwarearchitektur mit redundanten 1100-W-Netzteilen
- 2HE-Rack-Appliance für den Unternehmensbereich und 5U-Speicher-Appliance mit redundanten 1100-W-Netzteilen, konzipiert für den Dauerbetrieb in Unternehmens- und Service-Provider-Umgebungen
| Artikelnummer | HD-Speicher | SmartNIC Capture-Karte |
|---|---|---|
| NX-LC-25G-SRV-**Y | Extern* | 4x 1G/10G/25G SFP28 |
| NX-LC-25G40G-SRV-**Y | Extern* | 4x 1G/10G/25G SFP28 / 2x 40G QSFP+ |
| NX-LC-40G-SRV-**Y | Extern* | 2x 40G QSFP+ |
| NX-LC-100G-SRV-**Y | Extern* | 2x 100G QSFP28 / 2x 40G QSFP+ |
PacketGrizzly Externe Speichereinheit
Die PacketGrizzly External Storage Unit (ESU) ist ein rackmontierbares 5HE-Erweiterungs-Appliance mit sehr hoher Kapazität, das dafür ausgelegt ist, den Einsatz von Paketerfassungsgeräten für die Paketspeicherung im Petabyte-Bereich zu skalieren. Jedes Modul unterstützt bis zu vier Einheiten pro Capture-System und bietet eine Bruttospeicherkapazität zwischen 504 TB und 2.016 TB, wodurch sich die Systeme bei Konfiguration in einer Ring-Netzwerktopologie auf bis zu 8.064 TB (8 PB) skalieren lassen.
Jede Einheit ist auf Ausfallsicherheit und maximale Verfügbarkeit ausgelegt und verfügt über Hardware-RAID-Unterstützung (0, 1, 5, 6, 10, 50, ADAPT), redundante 2.200-W-Netzteile mit Platin-Zertifizierung sowie selbstheilende Laufwerke mit autonomer Laufwerksregeneration, um die Datenintegrität auch bei nachlassender Hardware-Leistung zu gewährleisten. Dieses für die langfristige Paketarchivierung optimierte Erweiterungsmodul unterstützt fortschrittliche Erfassungskomprimierung, dynamisches Packet-Slicing und intelligente Filterung, wodurch Unternehmen die nutzbare Speicherkapazität maximieren und gleichzeitig analytisches Rauschen reduzieren können.
Dank ihres modularen Aufbaus verfügen die PacketGrizzly-ESUs über im laufenden Betrieb austauschbare Komponenten und skalierbare Lizenzen, was eine nahtlose Kapazitätserweiterung bei steigendem Netzwerkdatenverkehr ermöglicht.
Diese nach höchsten Standards entwickelten Speicher-Appliances lassen sich nahtlos in die PacketGrizzly-Paketerfassungs-Appliances integrieren und unterstützen Hochverfügbarkeitskonfigurationen, um eine unterbrechungsfreie Paketerfassung in großem Maßstab zu gewährleisten. Die PacketGrizzly ESU ist bereit für den Einsatz in Unternehmens-, Service-Provider– und nationalen Sicherheitsumgebungen, die extreme Langlebigkeit und hohe Performance erfordern.
- Erweitern Sie die Kapazität des Capture-Systems durch externe Speichersysteme mit High-Density-Speicherdichte, die speziell für PacketGrizzly-Erfassungssysteme entwickelt wurden, und ermöglichen Sie so eine skalierbare Speicherung von historischen Paketarchiven im Umfang von Hunderten von TB bis hin zu mehreren PB
- Unterstützen Sie langfristige forensische Untersuchungen und Compliance-Anforderungen durch eine originalgetreue Paketaufbewahrung, bei der kritischer Netzwerkverkehr für erweiterte Analysen und die Validierung von Audits erhalten bleibt
- Skalieren Sie nahtlos mit einer modularen Speichererweiterungsarchitektur, die es ermöglicht, mehrere Speichereinheiten in einer Ringtopologie für Umgebungen im PB-Maßstab miteinander zu verbinden
- Gewährleisten Sie Datenintegrität und -zuverlässigkeit durch eine Speicherarchitektur der Enterprise-Klasse mit selbstheilenden Festplatten (SHD), RAID-Schutz und einem robusten Hochverfügbarkeitsdesign
- Beschleunigen Sie Untersuchungen durch schnelles Abrufen und Indizieren von Paketen, wodurch Analysten historische Netzwerkereignisse in riesigen Paketsatzdaten schnell lokalisieren und analysieren können
- Stärken Sie die Sicherheits- und Compliance-Lage durch die Aufrechterhaltung vollständiger historischer Paketaufzeichnungen für Bedrohungsuntersuchungen, behördliche Audits und die Rekonstruktion von Vorfällen
- Reduzieren Sie die betriebliche Komplexität durch eine direkt in die PacketGrizzly-Erfassungsgeräte integrierte „Plug-and-Scale“-Erweiterung, die ein nahtloses Wachstum der Infrastruktur zur Paketaufbewahrung ermöglicht, ohne das Monitoring zu stören
- Skalierbare Speicherkapazität von 504 TB bis 8.064 TB (8 PB), die bis zu 4 externe Speichereinheiten (ESU) pro PacketGrizzly-Capture-Appliance in einer Ring-Erweiterungsarchitektur unterstützt
- Zuverlässigkeit auf Enterprise-Niveau mit selbstheilenden Laufwerken (SHD) und Hardware-RAID (0, 1, 5, 6, 10, 50, ADAPT) für Performance, Redundanz und Datenschutz
- High-Density 19-Zoll-Rack-ESU mit 5HE, konzipiert für Umgebungen mit umfangreicher Paketaufbewahrung
- Konzipiert für Rechenzentrumsumgebungen mit redundanten 2.200-W-Netzteilen, die hohe Verfügbarkeit und einen unterbrechungsfreien Betrieb gewährleisten
| Artikelnummer | HD-Speicher | Skalierbarkeit | Konnektivität |
|---|---|---|---|
| NX-LC-504-STG | 504TB* | Der externe Speicher lässt sich in einem Ringnetzwerk auf insgesamt 4 Geräte mit einer Gesamtbruttokapazität von bis zu 8.064 TB erweitern. | Auf alle externen Speichersysteme kann über eSAS, iSCSI oder Fibre Channel zugegriffen werden.. |
| NX-LC-1008-STG | 1,008TB* | ||
| NX-LC-2016-STG | 2,016TB* |
* Der nutzbare Netto-Speicherplatz hängt vom Betriebssystem, der RAID-Stufe, der Formatierung, dem Dateisystem usw. ab.
FEATURED Assets
100% Netzwerkvisibilität für unsere Kunden

Infografik
Warum brauchen Sie Packet Capture?

Video
Why Use Network Packet Capture

Case Study
100G Packet Capture in Telecom Network
Einsatzszenario

SERVICE & SUPPORT
Unübertroffener Multi-Level-Service und -Support
der Sie beruhigt schlafen lässt
Alle NEOXPacketGrizzly Capture Appliances werden mit NEOX SILVER-Support geliefert und können auf GOLD-Support erweitert werden, um im Falle eines Hardwareausfalls einen erweiterten Austauschservice in Anspruch nehmen zu können.